Domain fremdverschulden.de kaufen?
Wir ziehen mit dem Projekt
fremdverschulden.de um.
Sind Sie am Kauf der Domain
fremdverschulden.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fremdverschulden.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
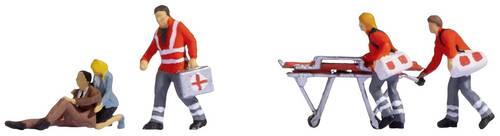
Noch N Verkehrsunfall FertigmodellErste Hilfe beim Unfall! Ein Unfall auf der Modellstrasse – Spannung und Realismus für Ihre Modellbahnwelt! Mit dem NOCH Figuren-Set „Verkehrsunfall“ (Art.-Nr. 36080) für Spur N gestalten Sie lebendige Unfallszenen, die für Dynamik und Emotionen sorgen. Das Set enthält sechs handbemalte Figuren, darunter ein verletzter Unfallbeteiligter sowie Rettungskräfte in verschiedenen Posen. Eine detaillierte Rettungstrage ermöglicht eine realistische Darstellung des Abtransports von Verletzten. Die feinen Gesichtszüge und Körperhaltungen der Figuren verleihen der Szene eine besonders authentische Wirkung. Perfekt für Strassen, Bahnübergänge oder Baustellen – dieses Set bringt Action und Spannung in Ihre Modelllandschaft. Lassen Sie Ihrer Kreativität freien Lauf und setzen Sie realistische Akzente in Ihrer Miniaturwelt!.28,44 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
NOCH N Verkehrsunfall FertigmodellErste Hilfe beim Unfall! In dem Figuren-Set für die Spurweite N sind sechs Figuren sowie eine Rettungstrage enthalten. Die zwei Sanitäter mit Arzttaschen schieben die Rettungstrage zum Patienten. Der Notarzt mit Koffer macht sich ebenfalls auf den Weg zum Verletzten. Dieser sitzt mit einem angewinkelten Bein auf dem Boden, während sich die Passantin hinter ihm um sein Wohl sorgt. Mit den Figuren sorgen Sie für Realität auf Ihrer Modelllandschaft und können diese detailliert sowie mit allen Facetten der Wirklichkeit ausgestalten.12,35 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Czenia, Markus: Aufsichtspflicht, Haftung, Versicherung für JugendgruppenleiterAufsichtspflicht, Haftung, Versicherung für Jugendgruppenleiter , Ratgeber für Vereine, Jugendorganisationen und Eltern , Reflektoren > Beleuchtung , Auflage: 7. Auflage, Erscheinungsjahr: 202503, Produktform: Kartoniert, Autoren: Czenia, Markus, Edition: NED, Auflage: 25007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 160, Keyword: Aufsichtspflichtverletzung; Ehrenamt; Haftpflicht; Haftungsanspruch; Haftungsrisiken; Jugendorganisation; Trägerhaftung; Vereine, Fachschema: Deutschland~Gemeinnützigkeit~Haftungsrecht~Jugendhilfe~Recht / Ratgeber (allgemein)~Sozialarbeit~Unternehmensorganisation~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Soziale Arbeit~Gemeinnützige Organisationen (non-profit)~Ratgeber, Sachbuch: Recht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 176 Blätter, Länge: 210, Breite: 135, Höhe: 10, Gewicht: 237, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Laschet, Carsten: Ratgeber Geschäftsführer-Haftung und D&O-VersicherungRatgeber Geschäftsführer-Haftung und D&O-Versicherung , Mit Gastbeiträgen von Dr. Wolfram Desch und Oliver Lange , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 4. Auflage, Erscheinungsjahr: 20231215, Autoren: Laschet, Carsten~Held, Franz~Desch, Wolfram~Lange, Oliver, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Keyword: Aufsichtsrat; Business-Judgement-Rule; Compliance; D&O; Desch; Führungskräfte; Held; Jura; Lange; Laschet; Ratgeber; VVW; Verlag; Versicherungswirtschaft, Fachschema: Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 11, Gewicht: 291, Produktform: Kartoniert,69,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind die rechtlichen Grundlagen für den Regress bei Schäden durch Fahrlässigkeit?
Die rechtlichen Grundlagen für den Regress bei Schäden durch Fahrlässigkeit sind im Bürgerlichen Gesetzbuch (BGB) geregelt. Nach § 823 BGB haftet der Schädiger grundsätzlich für den entstandenen Schaden. Bei Fahrlässigkeit kann der Geschädigte daher vom Schädiger Schadensersatz verlangen. **
-
Kann Versicherung Gutachten ablehnen?
Ja, eine Versicherung kann ein Gutachten ablehnen, wenn sie der Meinung ist, dass es nicht korrekt oder unvollständig ist. In diesem Fall kann die Versicherung verlangen, dass ein neues Gutachten erstellt wird. Es ist wichtig, dass das Gutachten alle relevanten Informationen und Beweise enthält, um die Ansprüche des Versicherungsnehmers zu unterstützen. Wenn die Versicherung das Gutachten ablehnt, sollte der Versicherungsnehmer sich an einen Anwalt wenden, um seine Rechte zu schützen und gegebenenfalls rechtliche Schritte einzuleiten. Letztendlich liegt es an den Gerichten, zu entscheiden, ob das Gutachten akzeptabel ist oder nicht. **


Wie kann ein Schadensgutachten bei einem Verkehrsunfall dazu beitragen, die Haftung und den finanziellen Schaden zu bestimmen?
Ein Schadensgutachten kann dabei helfen, den genauen Umfang der Schäden am Fahrzeug zu dokumentieren und zu bewerten. Dies kann dazu beitragen, die Haftung für den Unfall zu klären, indem es die Schäden und den Unfallhergang objektiv darstellt. Zudem kann das Gutachten auch dazu beitragen, den finanziellen Schaden zu bestimmen, indem es eine Schätzung der Reparaturkosten oder des Wertverlusts des Fahrzeugs liefert. Auf dieser Grundlage können Versicherungen und Gerichte die Haftungsfrage klären und die finanzielle Entschädigung festlegen. **
Wegen des Staubsaugers besteht Haftung für Schadensersatz?
Ob eine Haftung für Schadensersatz besteht, hängt von verschiedenen Faktoren ab. Zum einen muss geklärt werden, ob der Schaden durch den Staubsauger verursacht wurde und ob dieser auf einen Herstellungsfehler oder eine fehlerhafte Bedienung zurückzuführen ist. Des Weiteren spielt eine Rolle, ob der Schaden durch eine fahrlässige oder vorsätzliche Handlung verursacht wurde. Je nach den genauen Umständen kann es also sein, dass eine Haftung für Schadensersatz besteht. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
NOCH H0 Verkehrsunfall FertigmodellUnfall Im Straßenverkehr! Das Figuren-set In Der Spurweite H0 Enthält Sechs Figuren Und Eine Rettungstrage. Zwei Sanitäter Schieben Die Rettungstrage Zum Verletzten. Beide Haben Eine Tasche Mit Allen Wichtigen Utensilien Zur Ersten Hilfe Um Die...20,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Noch N Verkehrsunfall FertigmodellErste Hilfe beim Unfall! Ein Unfall auf der Modellstrasse – Spannung und Realismus für Ihre Modellbahnwelt! Mit dem NOCH Figuren-Set „Verkehrsunfall“ (Art.-Nr. 36080) für Spur N gestalten Sie lebendige Unfallszenen, die für Dynamik und Emotionen sorgen. Das Set enthält sechs handbemalte Figuren, darunter ein verletzter Unfallbeteiligter sowie Rettungskräfte in verschiedenen Posen. Eine detaillierte Rettungstrage ermöglicht eine realistische Darstellung des Abtransports von Verletzten. Die feinen Gesichtszüge und Körperhaltungen der Figuren verleihen der Szene eine besonders authentische Wirkung. Perfekt für Strassen, Bahnübergänge oder Baustellen – dieses Set bringt Action und Spannung in Ihre Modelllandschaft. Lassen Sie Ihrer Kreativität freien Lauf und setzen Sie realistische Akzente in Ihrer Miniaturwelt!.28,44 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
NOCH N Verkehrsunfall FertigmodellErste Hilfe beim Unfall! In dem Figuren-Set für die Spurweite N sind sechs Figuren sowie eine Rettungstrage enthalten. Die zwei Sanitäter mit Arzttaschen schieben die Rettungstrage zum Patienten. Der Notarzt mit Koffer macht sich ebenfalls auf den Weg zum Verletzten. Dieser sitzt mit einem angewinkelten Bein auf dem Boden, während sich die Passantin hinter ihm um sein Wohl sorgt. Mit den Figuren sorgen Sie für Realität auf Ihrer Modelllandschaft und können diese detailliert sowie mit allen Facetten der Wirklichkeit ausgestalten.12,35 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Czenia, Markus: Aufsichtspflicht, Haftung, Versicherung für JugendgruppenleiterAufsichtspflicht, Haftung, Versicherung für Jugendgruppenleiter , Ratgeber für Vereine, Jugendorganisationen und Eltern , Reflektoren > Beleuchtung , Auflage: 7. Auflage, Erscheinungsjahr: 202503, Produktform: Kartoniert, Autoren: Czenia, Markus, Edition: NED, Auflage: 25007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 160, Keyword: Aufsichtspflichtverletzung; Ehrenamt; Haftpflicht; Haftungsanspruch; Haftungsrisiken; Jugendorganisation; Trägerhaftung; Vereine, Fachschema: Deutschland~Gemeinnützigkeit~Haftungsrecht~Jugendhilfe~Recht / Ratgeber (allgemein)~Sozialarbeit~Unternehmensorganisation~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Soziale Arbeit~Gemeinnützige Organisationen (non-profit)~Ratgeber, Sachbuch: Recht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 176 Blätter, Länge: 210, Breite: 135, Höhe: 10, Gewicht: 237, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Laschet, Carsten: Ratgeber Geschäftsführer-Haftung und D&O-VersicherungRatgeber Geschäftsführer-Haftung und D&O-Versicherung , Mit Gastbeiträgen von Dr. Wolfram Desch und Oliver Lange , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 4. Auflage, Erscheinungsjahr: 20231215, Autoren: Laschet, Carsten~Held, Franz~Desch, Wolfram~Lange, Oliver, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Keyword: Aufsichtsrat; Business-Judgement-Rule; Compliance; D&O; Desch; Führungskräfte; Held; Jura; Lange; Laschet; Ratgeber; VVW; Verlag; Versicherungswirtschaft, Fachschema: Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 11, Gewicht: 291, Produktform: Kartoniert,69,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die rechtlichen Grundlagen für den Regress bei Schäden durch Fahrlässigkeit?
Die rechtlichen Grundlagen für den Regress bei Schäden durch Fahrlässigkeit sind im Bürgerlichen Gesetzbuch (BGB) geregelt. Nach § 823 BGB haftet der Schädiger grundsätzlich für den entstandenen Schaden. Bei Fahrlässigkeit kann der Geschädigte daher vom Schädiger Schadensersatz verlangen. **
-
Kann Versicherung Gutachten ablehnen?
Ja, eine Versicherung kann ein Gutachten ablehnen, wenn sie der Meinung ist, dass es nicht korrekt oder unvollständig ist. In diesem Fall kann die Versicherung verlangen, dass ein neues Gutachten erstellt wird. Es ist wichtig, dass das Gutachten alle relevanten Informationen und Beweise enthält, um die Ansprüche des Versicherungsnehmers zu unterstützen. Wenn die Versicherung das Gutachten ablehnt, sollte der Versicherungsnehmer sich an einen Anwalt wenden, um seine Rechte zu schützen und gegebenenfalls rechtliche Schritte einzuleiten. Letztendlich liegt es an den Gerichten, zu entscheiden, ob das Gutachten akzeptabel ist oder nicht. **
-
Wie kann ein Schadensgutachten bei einem Verkehrsunfall dazu beitragen, die Haftung und den finanziellen Schaden zu bestimmen?
Ein Schadensgutachten kann dabei helfen, den genauen Umfang der Schäden am Fahrzeug zu dokumentieren und zu bewerten. Dies kann dazu beitragen, die Haftung für den Unfall zu klären, indem es die Schäden und den Unfallhergang objektiv darstellt. Zudem kann das Gutachten auch dazu beitragen, den finanziellen Schaden zu bestimmen, indem es eine Schätzung der Reparaturkosten oder des Wertverlusts des Fahrzeugs liefert. Auf dieser Grundlage können Versicherungen und Gerichte die Haftungsfrage klären und die finanzielle Entschädigung festlegen. **
-
Wegen des Staubsaugers besteht Haftung für Schadensersatz?
Ob eine Haftung für Schadensersatz besteht, hängt von verschiedenen Faktoren ab. Zum einen muss geklärt werden, ob der Schaden durch den Staubsauger verursacht wurde und ob dieser auf einen Herstellungsfehler oder eine fehlerhafte Bedienung zurückzuführen ist. Des Weiteren spielt eine Rolle, ob der Schaden durch eine fahrlässige oder vorsätzliche Handlung verursacht wurde. Je nach den genauen Umständen kann es also sein, dass eine Haftung für Schadensersatz besteht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.